Política de privacidad de Admiralbet: qué datos se tratan y con qué base legal
Una política de privacidad se juzga por lo concreto: qué categorías de datos se piden, con qué base jurídica se tratan y cuánto tiempo permanecen almacenados. Este análisis independiente desglosa el tratamiento de datos personales asociado al juego online en España y lo contrasta con lo que el operador documenta en admiralbet.es y con lo exigido por el Reglamento (UE) 2016/679 (RGPD) y la LOPDGDD. Este sitio es una reseña independiente: no es el operador ni habla en su nombre.
Los datos que se recogen se agrupan en tres bloques claros
El tratamiento arranca en el momento del registro y continúa de forma pasiva mientras la cuenta está activa. Conviene distinguir entre lo que el usuario facilita voluntariamente, lo que el sistema captura de forma automática y lo que se obtiene mediante cookies o identificadores de dispositivo, porque cada bloque responde a una base jurídica distinta.
Datos personales facilitados durante el registro
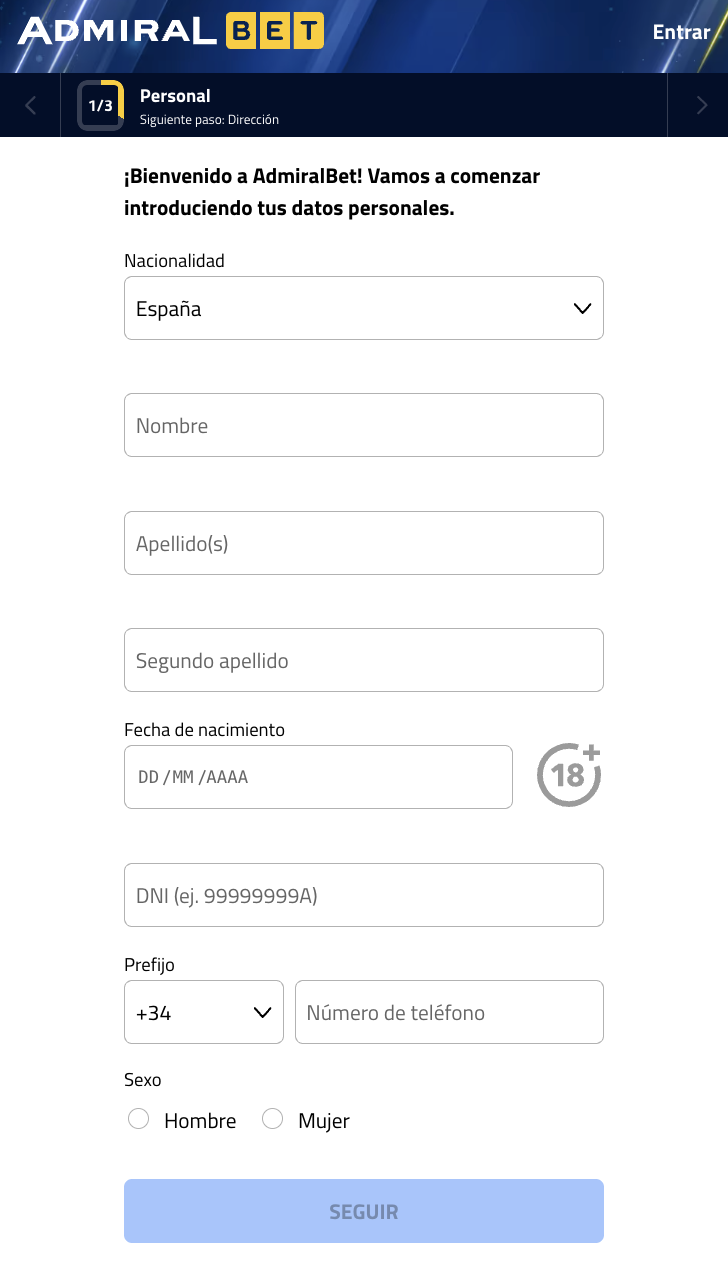
Según documenta el operador, el alta se completa desde el botón «Registro»/«Crear cuenta» y exige nombre y apellidos, fecha de nacimiento (solo mayores de 18 años), un correo electrónico válido, teléfono móvil, país de residencia (España) y un usuario con contraseña segura. La cuenta no queda operativa hasta confirmar el enlace enviado por email, un paso que actúa como verificación mínima de titularidad de la dirección. El flujo completo de alta se documenta aquí: el registro en Admiralbet.
A este bloque se suma la documentación de verificación de identidad, que es la categoría más sensible del conjunto. Para completar el KYC el operador solicita:
- DNI, NIE o pasaporte vigente, como documento acreditativo de identidad y edad.
- Factura de servicios o extracto bancario reciente (máximo 3 meses) que confirme la dirección del titular.
- Datos de pago asociados al método utilizado; la sección de métodos de pago del sitio incluye la transferencia bancaria, lo que implica el tratamiento de datos bancarios del titular.
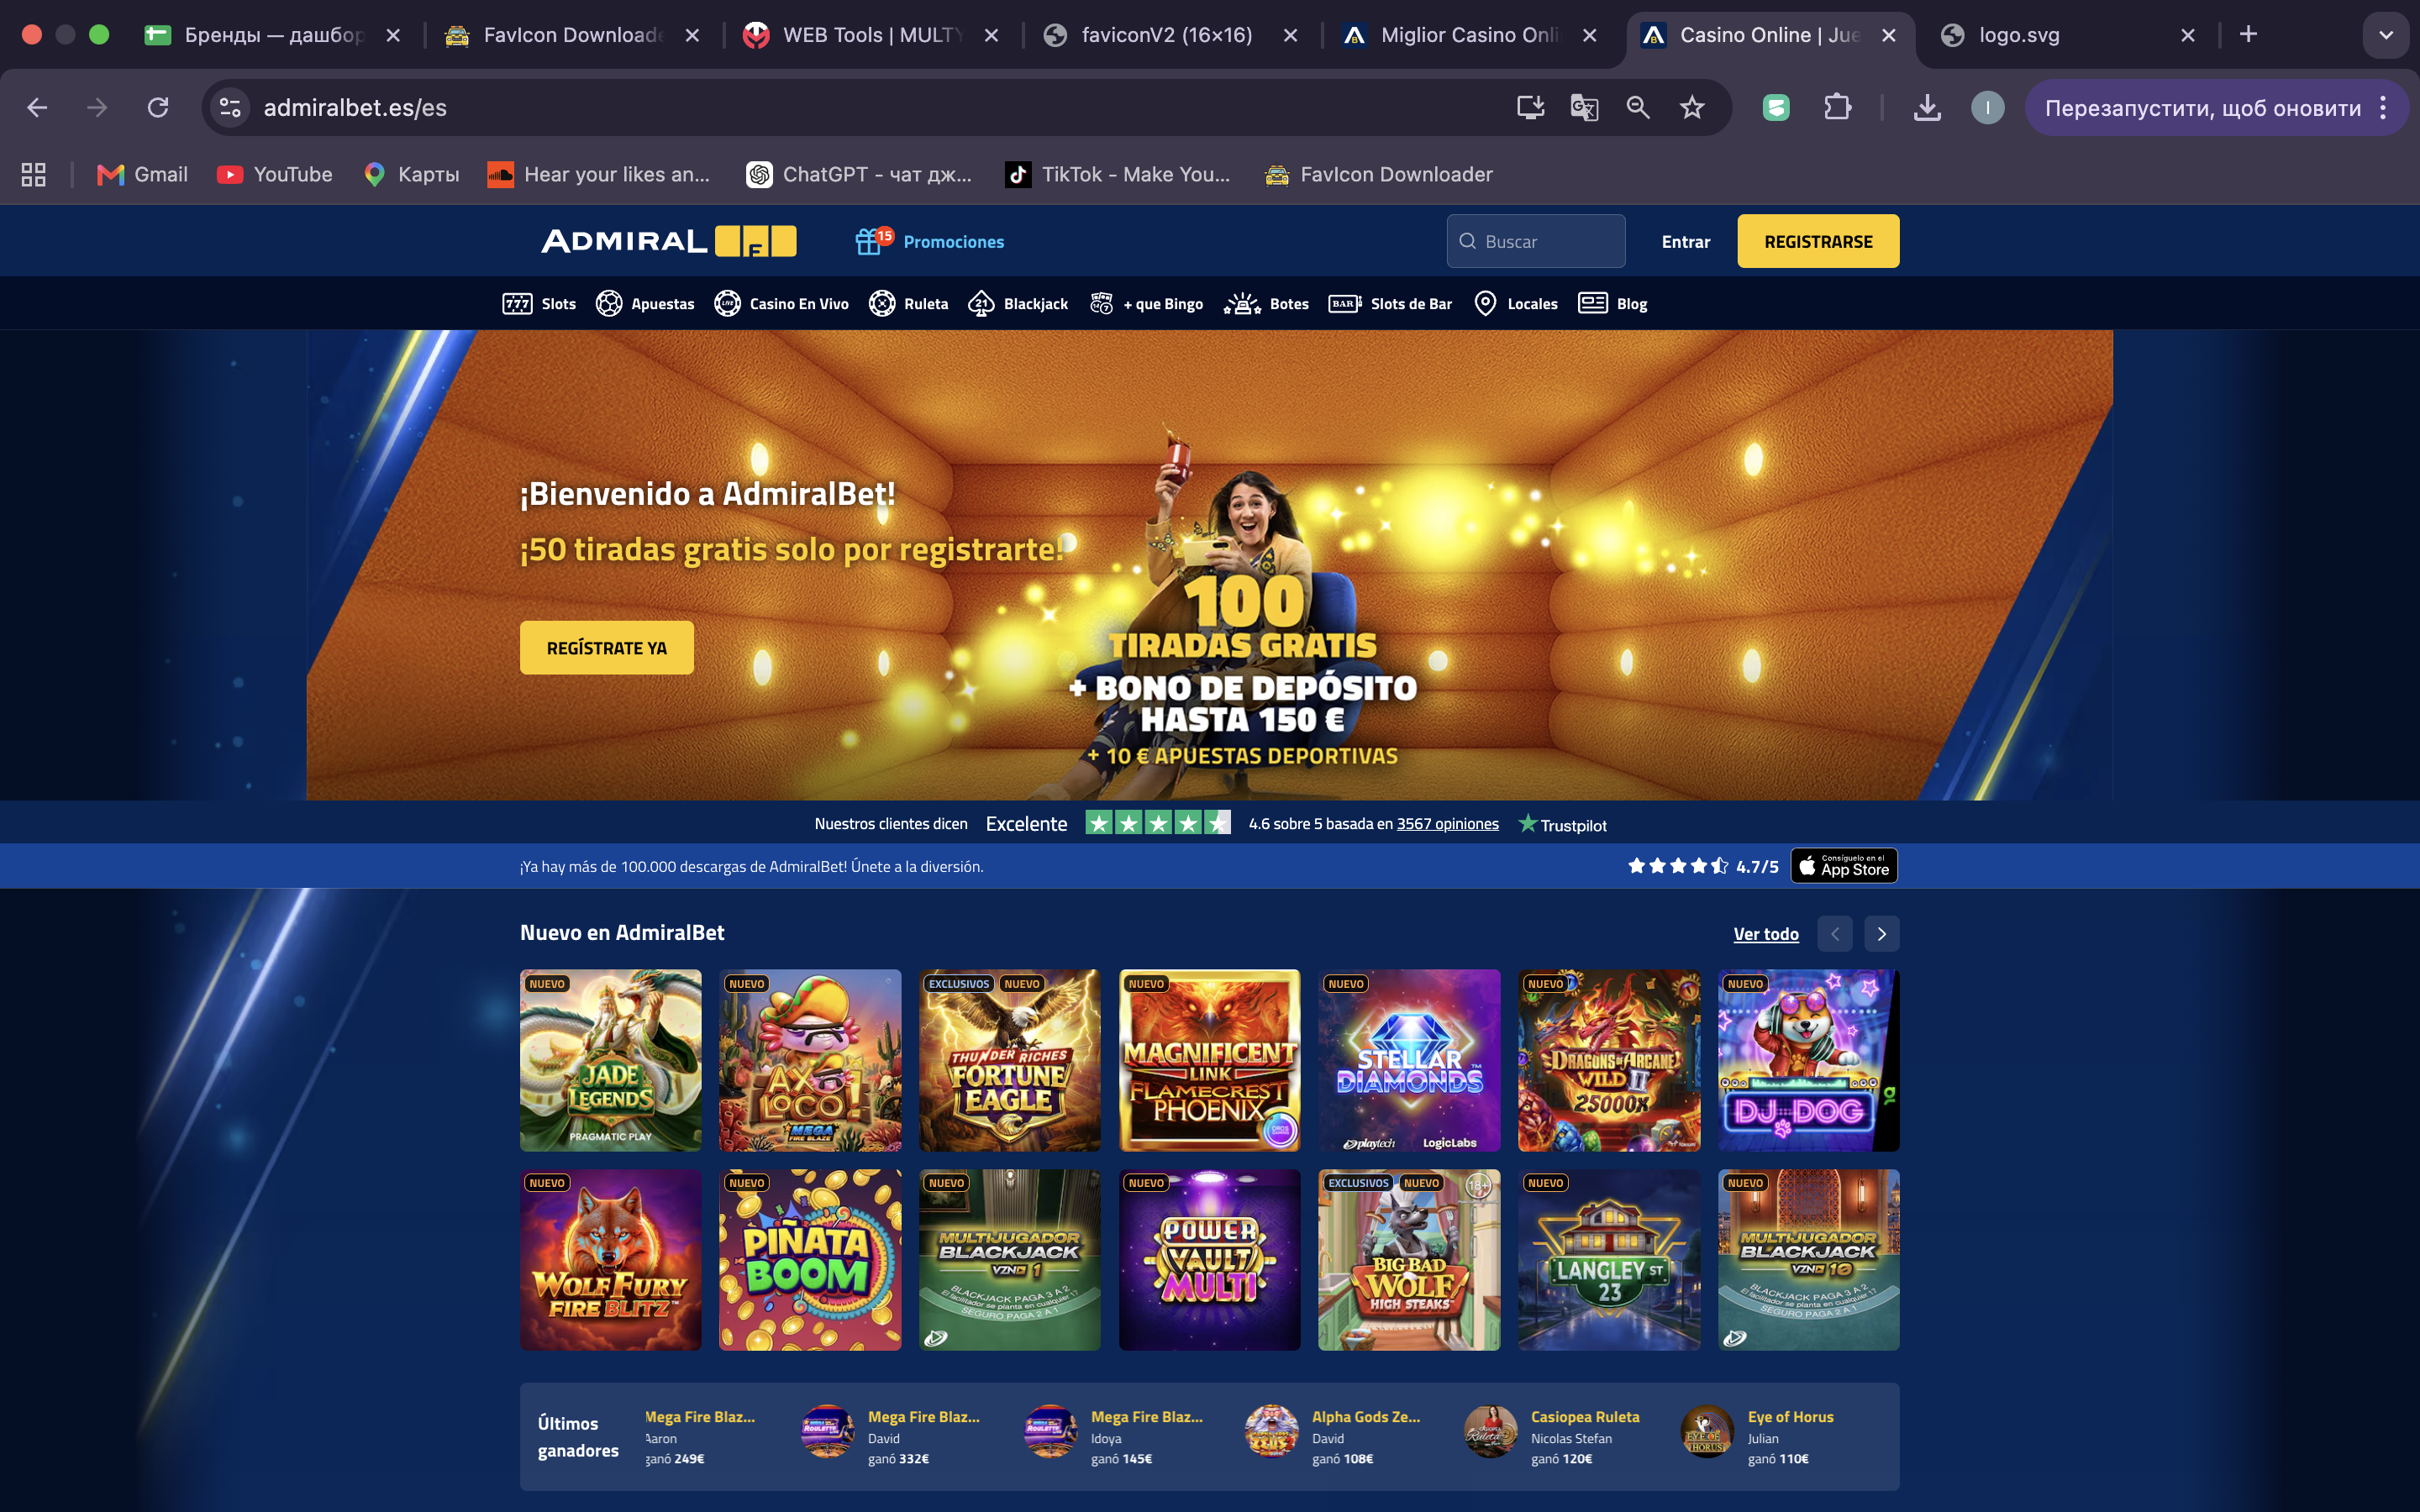
La revisión documental tarda generalmente entre 24 y 48 horas hábiles y no es necesaria para jugar, pero sí para retirar fondos o acceder a determinadas promociones. Las pantallas de registro y verificación pueden consultarse en las capturas recogidas por esta reseña: captura del sitio (1) y captura del sitio (2).
Datos recogidos de forma automática
Al navegar por el sitio se generan registros técnicos sin intervención del usuario: dirección IP, tipo y versión de navegador, sistema operativo, idioma configurado, identificadores de sesión, páginas visitadas, marcas de tiempo y eventos de actividad dentro de la cuenta. En un entorno de juego regulado estos registros no son cosméticos: sirven para detectar accesos no autorizados, patrones de fraude, uso de múltiples cuentas y accesos desde jurisdicciones no permitidas. Al integrarse apuestas deportivas y casino en una sola cuenta, el historial de actividad es transversal a ambos productos.
Cookies y tecnologías de seguimiento
El sitio utiliza cookies y tecnologías equivalentes (almacenamiento local, píxeles, identificadores de sesión). La clasificación práctica es la habitual en el sector:
- Técnicas o necesarias: mantienen la sesión iniciada, aplican equilibrio de carga y protegen el formulario de acceso. No requieren consentimiento.
- De preferencias: recuerdan idioma, cuota decimal o europea, y ajustes de visualización.
- Analíticas: miden navegación agregada y rendimiento de las páginas.
- Publicitarias o de terceros: permiten medir campañas y limitar la repetición de anuncios.
Las dos últimas categorías solo pueden activarse con consentimiento previo, revocable en cualquier momento desde el panel de configuración de cookies del navegador o del propio sitio. Una advertencia que conviene hacer sin rodeos: rechazar cookies analíticas o publicitarias no afecta al juego, pero desactivar las técnicas rompe el inicio de sesión.
Las finalidades del tratamiento responden a tres lógicas distintas
Los datos de un usuario de juego online se utilizan para ejecutar el contrato, para cumplir obligaciones legales y —solo si hay consentimiento o interés legítimo— para comunicaciones comerciales. Mezclar estas finalidades es el error más común en el sector; mantenerlas separadas es lo que permite ejercer derechos con precisión.
| Categoría de datos | Finalidad principal | Base jurídica (RGPD) |
|---|---|---|
| Identificación y contacto (nombre, email, móvil) | Creación y gestión de la cuenta, avisos operativos | Ejecución del contrato (art. 6.1.b) |
| DNI, NIE o pasaporte vigente; factura o extracto bancario (máx. 3 meses) | Verificación KYC, comprobación de edad y domicilio, habilitación de retiradas | Obligación legal (art. 6.1.c) |
| Datos bancarios de la transferencia bancaria | Procesamiento de ingresos y cobros | Ejecución del contrato y obligación legal |
| Registros técnicos e IP | Seguridad, antifraude, control de acceso geográfico | Interés legítimo (art. 6.1.f) y obligación legal |
| Historial de juego y apuestas | Liquidación de apuestas, detección de conducta de riesgo | Ejecución del contrato y obligación legal |
| Preferencias comerciales | Boletines, ofertas personalizadas | Consentimiento (art. 6.1.a), revocable |
Gestión de la cuenta y verificación de identidad
El bloque más voluminoso de tratamiento es puramente operativo: abrir la cuenta, confirmar el email, autenticar cada inicio de sesión, liquidar apuestas, registrar movimientos de saldo y tramitar retiradas una vez superado el KYC. El operador recomienda activar la verificación en dos pasos (2FA) después de verificar la cuenta, lo que añade el tratamiento de un identificador adicional —normalmente el móvil o una aplicación de códigos— con una finalidad estrictamente de seguridad. Las pantallas de cuenta y verificación aparecen en estas capturas: captura del sitio (3).
Comunicaciones comerciales
Los envíos promocionales por email, SMS o notificaciones dependen de una casilla de consentimiento independiente del alta. Aceptar los términos del servicio no equivale a aceptar marketing, y la retirada del consentimiento debe ser tan sencilla como su concesión: enlace de baja en cada comunicación o desactivación desde las preferencias de la cuenta. Lo que no puede desactivarse son los avisos transaccionales —confirmación de retirada, cambios en las condiciones, alertas de seguridad—, porque forman parte de la ejecución del contrato. El detalle de las ofertas se trata en su propia página: bonos y promociones de Admiralbet.
Cumplimiento legal y regulatorio
AdmiralBet opera en España a través de su web oficial admiralbet.es, donde el registro y la aceptación de los términos y condiciones se realizan conforme a la legislación vigente en España. Ese marco impone tratamientos que no dependen de la voluntad del usuario: comprobación de mayoría de edad, prevención del blanqueo de capitales, conservación de registros de operaciones y atención a requerimientos de autoridades competentes. Las condiciones contractuales que acompañan a este tratamiento se detallan aquí: los términos y condiciones de Admiralbet. Y las herramientas de autocontrol, que también generan datos, se explican en esta página: el juego responsable en Admiralbet.
La cesión de datos a terceros está delimitada por contrato
Ningún operador de juego online procesa todo internamente. Lo relevante es que cada cesión tenga una finalidad identificada, un contrato de encargado de tratamiento conforme al artículo 28 del RGPD y, cuando hay salida del Espacio Económico Europeo, una garantía válida de transferencia.
Cuándo se comparten los datos
Las comunicaciones de datos previsibles en este contexto son cuatro: a proveedores que prestan servicios por cuenta del operador; a entidades financieras para ejecutar cobros y pagos, incluida la transferencia bancaria; a autoridades y organismos con competencia legal cuando exista un requerimiento válido; y, en su caso, a empresas del mismo grupo con fines administrativos. Fuera de estos supuestos no debe producirse cesión alguna, y en ningún caso la venta de datos personales a terceros para su explotación comercial independiente.
Proveedores de servicios externos
Los encargados típicos incluyen alojamiento e infraestructura en la nube, plataformas de verificación documental, sistemas antifraude, pasarelas de pago, herramientas de analítica web, gestores de correo electrónico y proveedores de la atención al cliente, que en este sitio funciona con chat en vivo en tiempo real. Cada proveedor debe acceder únicamente a los datos necesarios para su función: el equipo de soporte no necesita ver un extracto bancario completo para resolver una duda sobre una apuesta. Las pantallas de soporte y contacto pueden verse en estas capturas: captura del sitio (4) y captura del sitio (5).
Transferencias internacionales
Si algún proveedor trata datos fuera del EEE, la transferencia solo es lícita con una decisión de adecuación de la Comisión Europea, cláusulas contractuales tipo o alguna de las garantías del capítulo V del RGPD, acompañadas de una evaluación del impacto de la transferencia. El usuario tiene derecho a solicitar información sobre qué garantía concreta se aplica a su caso; una respuesta genérica del tipo «cumplimos el RGPD» no satisface esa obligación de transparencia.
Los derechos de privacidad se ejercen ante el responsable del tratamiento
El RGPD reconoce un catálogo cerrado de derechos (artículos 15 a 22) que se ejercen gratuitamente y deben atenderse, como regla general, en el plazo de un mes, ampliable a dos meses en solicitudes complejas con notificación motivada. La vía habitual es el canal de privacidad indicado en la política publicada en admiralbet.es o el chat en vivo, que puede derivar la petición al área responsable.
¿Cómo accedo a mis datos o los corrijo?
Basta con dirigir una solicitud identificada al responsable del tratamiento pidiendo copia de los datos y su finalidad. El derecho de acceso (art. 15) permite obtener esa copia; el de rectificación (art. 16) corrige datos inexactos, como un apellido mal escrito o un domicilio antiguo. En una cuenta verificada, cambiar nombre o fecha de nacimiento suele exigir nueva documentación acreditativa, precisamente porque esos campos sostienen el KYC.
¿Puedo pedir que se eliminen mis datos?
Sí, mediante el derecho de supresión (art. 17), pero con un límite que conviene entender antes de solicitarlo: los datos sujetos a obligaciones legales de conservación —identificación, KYC, historial de transacciones y de juego— no se borran mientras esa obligación siga vigente. En la práctica, cerrar la cuenta detiene el tratamiento activo y el marketing, mientras el expediente regulatorio permanece bloqueado y accesible solo para autoridades.
Oposición, limitación, portabilidad y baja de comunicaciones
- Oposición (art. 21): frente a tratamientos basados en interés legítimo, incluida la elaboración de perfiles con fines comerciales.
- Limitación (art. 18): suspende el uso de los datos mientras se verifica su exactitud o se resuelve una reclamación.
- Portabilidad (art. 20): entrega en formato estructurado de los datos facilitados por el propio usuario.
- Retirada del consentimiento: desactiva boletines y ofertas sin afectar al acceso al servicio.
- Reclamación: ante la Agencia Española de Protección de Datos (AEPD) si la respuesta no es satisfactoria.
Quien no reconozca el destinatario de su solicitud puede consultar la ficha de este análisis independiente: sobre Admiralbet.
La seguridad se mide en controles concretos, no en promesas
La protección de datos en un entorno de juego combina cifrado en tránsito, control de accesos y autenticación reforzada. El operador recomienda activar la verificación en dos pasos (2FA) tras verificar la cuenta, y esa recomendación es el control más eficaz que el propio usuario puede aplicar: una contraseña filtrada deja de ser suficiente para entrar.
Medidas de seguridad aplicadas
Las salvaguardas esperables en una plataforma de este tipo incluyen conexión cifrada mediante TLS en todo el flujo de registro, pago y subida de documentos; segmentación de permisos internos según el principio de mínimo privilegio; registro de auditoría de accesos; controles antifraude sobre IP y dispositivo; y almacenamiento de contraseñas con funciones de hash. El usuario refuerza ese perímetro con una contraseña única —el alta ya exige una contraseña segura—, el 2FA activado y la desconfianza sistemática hacia cualquier correo que pida documentación por vías no oficiales. Las pantallas de configuración de cuenta se recogen aquí: captura del sitio (6).
Plazos de conservación
El criterio es la limitación del plazo de conservación del artículo 5.1.e del RGPD: cada categoría se mantiene el tiempo necesario para su finalidad y después se bloquea o se suprime.
- Datos de cuenta y contacto: mientras la relación contractual esté activa.
- Documentación KYC (DNI, NIE o pasaporte vigente; factura o extracto bancario de un máximo de 3 meses de antigüedad): durante el periodo que impongan las normas de identificación y prevención del blanqueo aplicables en España.
- Registros de transacciones y de juego: conforme a las obligaciones contables, fiscales y regulatorias vigentes.
- Datos de marketing: hasta la retirada del consentimiento.
- Registros técnicos y de seguridad: por un periodo limitado y proporcionado a su finalidad de detección de incidentes.
Los plazos numéricos exactos aplicables a cada categoría deben consultarse en la política de privacidad publicada en admiralbet.es, dado que las fuentes disponibles no los detallan. Cualquier cifra concreta que no figure en la propia documentación del operador debe tratarse como no verificada.
Notificación de brechas de seguridad
El artículo 33 del RGPD obliga al responsable a notificar una violación de seguridad a la autoridad de control —la AEPD en España— sin dilación indebida y, cuando sea posible, en un plazo máximo de 72 horas desde que tenga constancia de ella. Si la brecha entraña un riesgo alto para los derechos y libertades de las personas afectadas, el artículo 34 exige además comunicárselo directamente a los usuarios, describiendo la naturaleza del incidente, las categorías de datos implicadas, las medidas adoptadas y las recomendaciones para mitigar el daño. La reacción razonable del usuario ante un aviso así es cambiar la contraseña, comprobar el 2FA y revisar el historial de movimientos de la cuenta.
Preguntas frecuentes sobre Admiralbet
¿Qué información personal recoge Admiralbet?
El registro requiere nombre y apellidos, fecha de nacimiento (solo mayores de 18 años), correo electrónico, teléfono móvil, país de residencia y usuario con contraseña. Para la verificación se añaden DNI, NIE o pasaporte vigente y una factura de servicios o extracto bancario reciente, de un máximo de 3 meses, que confirme la dirección.
¿Cómo utiliza Admiralbet mis datos?
Los datos sirven para gestionar la cuenta, autenticar accesos, liquidar apuestas y tramitar pagos mediante transferencia bancaria; para cumplir obligaciones legales de identificación y prevención del fraude; y, solo con consentimiento previo, para enviar comunicaciones comerciales. Los avisos transaccionales de seguridad no dependen de ese consentimiento y no pueden desactivarse.
¿Puedo solicitar la eliminación de mis datos personales en Admiralbet?
Sí. El derecho de supresión del artículo 17 del RGPD se ejerce ante el responsable del tratamiento. No obstante, la documentación KYC y el historial de transacciones permanecen bloqueados durante los plazos legales de conservación aplicables en España. En la práctica, la baja detiene el tratamiento comercial y el uso activo de la cuenta.
¿Comparte Admiralbet mi información con terceros?
Solo con encargados de tratamiento que prestan servicios necesarios —alojamiento, verificación documental, antifraude, pasarelas de pago, analítica y soporte por chat en vivo—, con entidades financieras para ejecutar los cobros y con autoridades ante requerimientos legales válidos. Cualquier transferencia fuera del EEE exige las garantías del capítulo V del RGPD.
¿Durante cuánto tiempo conserva Admiralbet mis datos personales?
Mientras la cuenta esté activa y, después, durante los plazos que impongan las normas de juego, contables, fiscales y de prevención del blanqueo en España. Las fuentes disponibles no fijan cifras concretas, por lo que los plazos exactos deben consultarse en la política de privacidad publicada en admiralbet.es.
Revisar el tratamiento de datos antes de abrir cuenta es el orden correcto: primero la política de privacidad, después la verificación y solo entonces el juego.